AI & CRM Безпека даних: політика конфіденційності Zoho проти ризиків, пов’язаних із OpenAI
Ваша команда продажів, ймовірно, вже використовує « AI » з даними « CRM » — незалежно від того, чи схвалила це ваша компанія, чи ні.
Імена клієнтів, бюджети, контракти, нотатки щодо угод, медичні картки, фінансові дані — співробітники щодня вводять цю інформацію в ChatGPT , щоб заощадити час.
Більшість компаній не мають політики управління даними про відпустки ( AI ), не ведуть журнал аудиту та не мають уявлення про те, куди ці дані потрапляють згодом.
Саме тому багато підприємств, діяльність яких підлягає регулюванню, віддають перевагу функціям « AI », вбудованим безпосередньо в екосистему CRM , замість того, щоб передавати дані клієнтів через зовнішні платформи AI .
Ми розповідаємо про реальні ризики використання « AI » у системах « CRM », зокрема щодо конфіденційності даних, AI управління, безпеки даних клієнтів, а також про те, що слід знати компаніям перед тим, як ділитися даними про продажі з « ChatGPT » та іншими платформами AI .
CRM Дані на сайті AI: Прихований ризик
Перш ніж перейти до розгляду ризиків, варто зробити одне фундаментальне розрізнення — яке більшість людей взагалі не помічає.
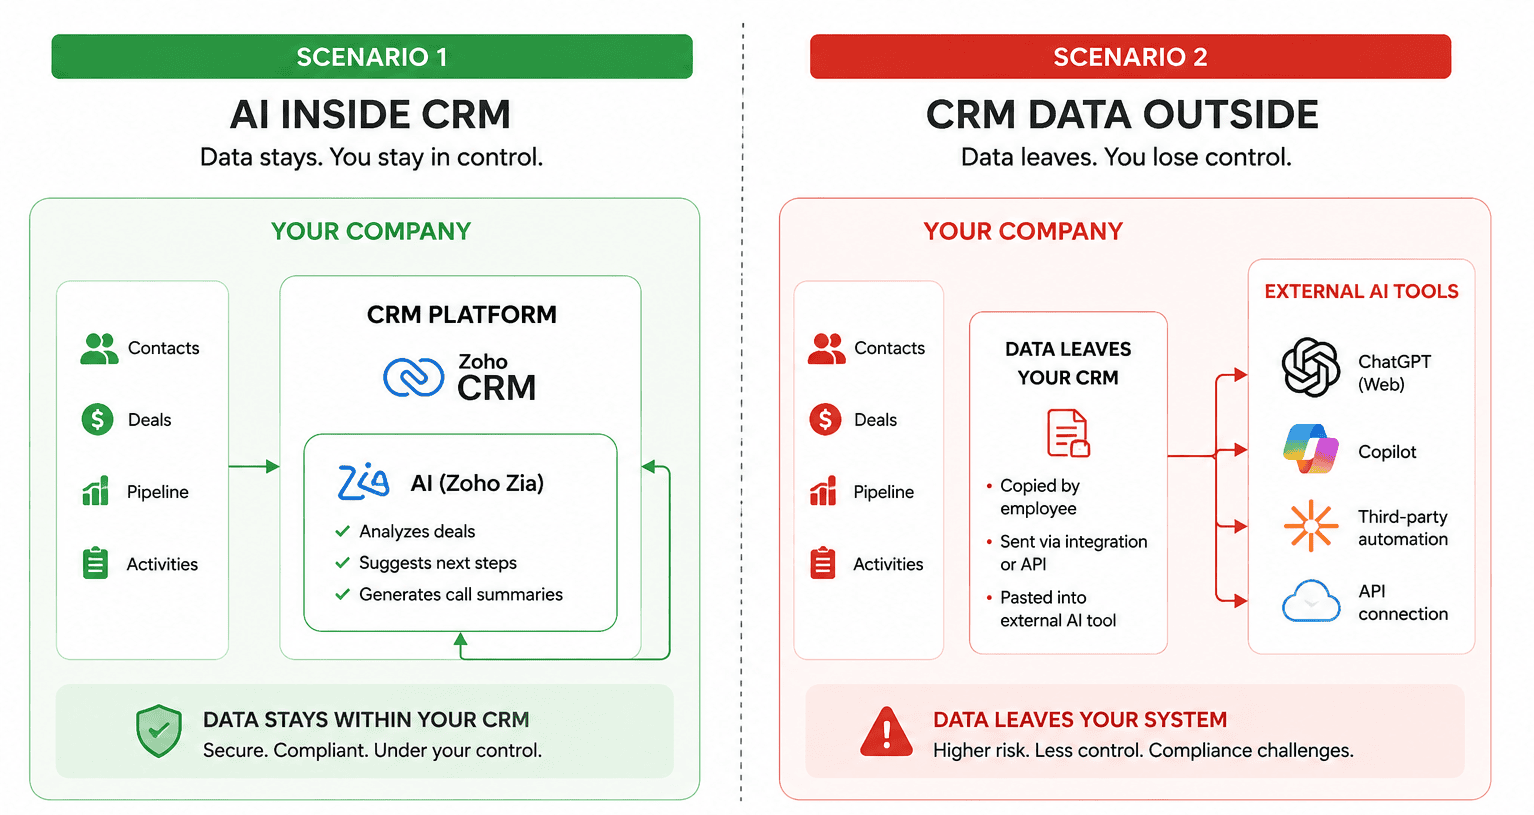
Сценарій перший. Сервіс « AI » інтегрований у вашу платформу « CRM » і працює в її межах. Наприклад, Zoho Zia аналізує ваші угоди, пропонує наступні кроки в процесі продажу або формує звіти про дзвінки безпосередньо в інтерфейсі CRM . Ваші дані не залишають платформу — вони обробляються в тому самому середовищі, де вони зберігаються.
Сценарій № 2. Хтось із вашої команди бере дані з « CRM » і надсилає їх на зовнішній сервіс « AI » — вручну або за допомогою інтеграції. Це може бути веб-сторінка ChatGPT у браузері, плагін Copilot, стороннє рішення для автоматизації або підключення через API . У цьому випадку дані фізично залишають вашу систему і потрапляють в інфраструктуру іншого постачальника.
Обидва підходи є поширеними. Обидва дають результати. Однак другий підхід несе в собі принципово інші ризики в плані безпеки, дотримання вимог та контролю.
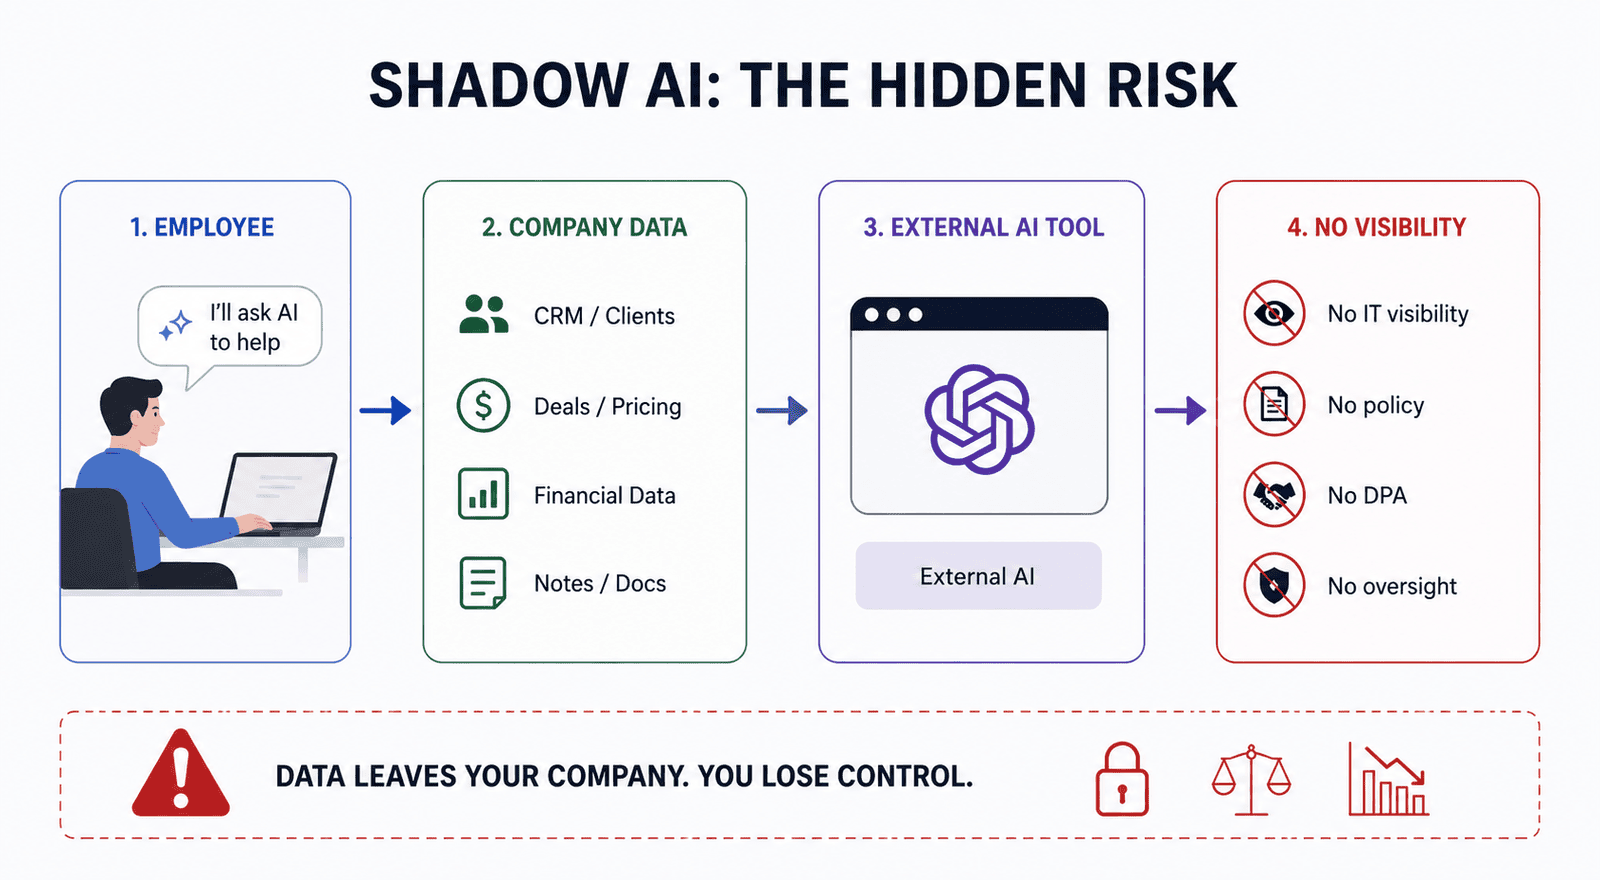
Найпоширенішою формою другого сценарію є так зване «тіньове використання» ( AI): співробітники самостійно використовують зовнішні інструменти AI — без офіційного дозволу компанії, без контролю з боку ІТ-відділу та без будь-яких правил, що визначають, якими даними можна ділитися. Дослідження показують, що від 40 до 60 відсотків офісних працівників роблять це регулярно. Більшість їхніх компаній про це навіть не підозрюють і не мають відповідних правил.
Що насправді означає підхід «Privacy-First» — і чому це важливо
Zoho — один із найяскравіших прикладів того, що в галузі називають підходом «приватність понад усе». Але щоб це не звучало як рекламний слоган, давайте розглянемо, що це означає на практиці.
Бізнес-модель без реклами. Більшість великих технологічних платформ отримують прибуток від даних користувачів за допомогою реклами — прямо чи опосередковано. Компанія Zoho з самого початку створила іншу модель: вона отримує дохід виключно за рахунок передплати. Це означає, що у неї немає фінансової мотивації збирати більше даних, ніж потрібно для функціонування продукту.
Це має значення, оскільки стимули формують поведінку. Компанія, яка продає рекламу, прагне зібрати якомога більше даних про користувачів. Компанія, яка продає передплату на « SaaS », зацікавлена лише в тому, щоб продукт працював належним чином.
Мінімізація обсягу даних. Принцип «приватність понад усе» означає збір лише тих даних, які дійсно необхідні для функціонування функції — а не «про всяк випадок» чи «може, колись це знадобиться». Лише те, що дійсно потрібно інструменту для виконання своїх завдань.
Контроль користувача. Позиція Zoho чітка: дані клієнта належать клієнту. Компанія не претендує на право використовувати їх у будь-яких інших цілях, окрім надання послуги. Це відображено в їхній Політиці конфіденційності та в Угоді про обробку даних (DPA), доступній для корпоративних клієнтів.
Місцезнаходження даних. Для компаній, для яких має значення, де фізично зберігаються дані — особливо в контексті принципів « GDPR » або місцевих нормативних вимог — Zoho пропонує варіанти розміщення в центрах обробки даних у різних регіонах. Європейські компанії можуть зберігати свої дані в межах інфраструктури ЄС,
для багатьох організацій.
AI які зберігаються всередині платформи. Zoho Zia та інші функції AI у рамках Zoho CRM обробляють дані в межах власної інфраструктури Zoho. Ваші робочі процеси, угоди та контакти не надсилаються до сторонніх систем для формування відповідей.
7 ознак того, що у вашій компанії вже існує проблема «тіньового» AI
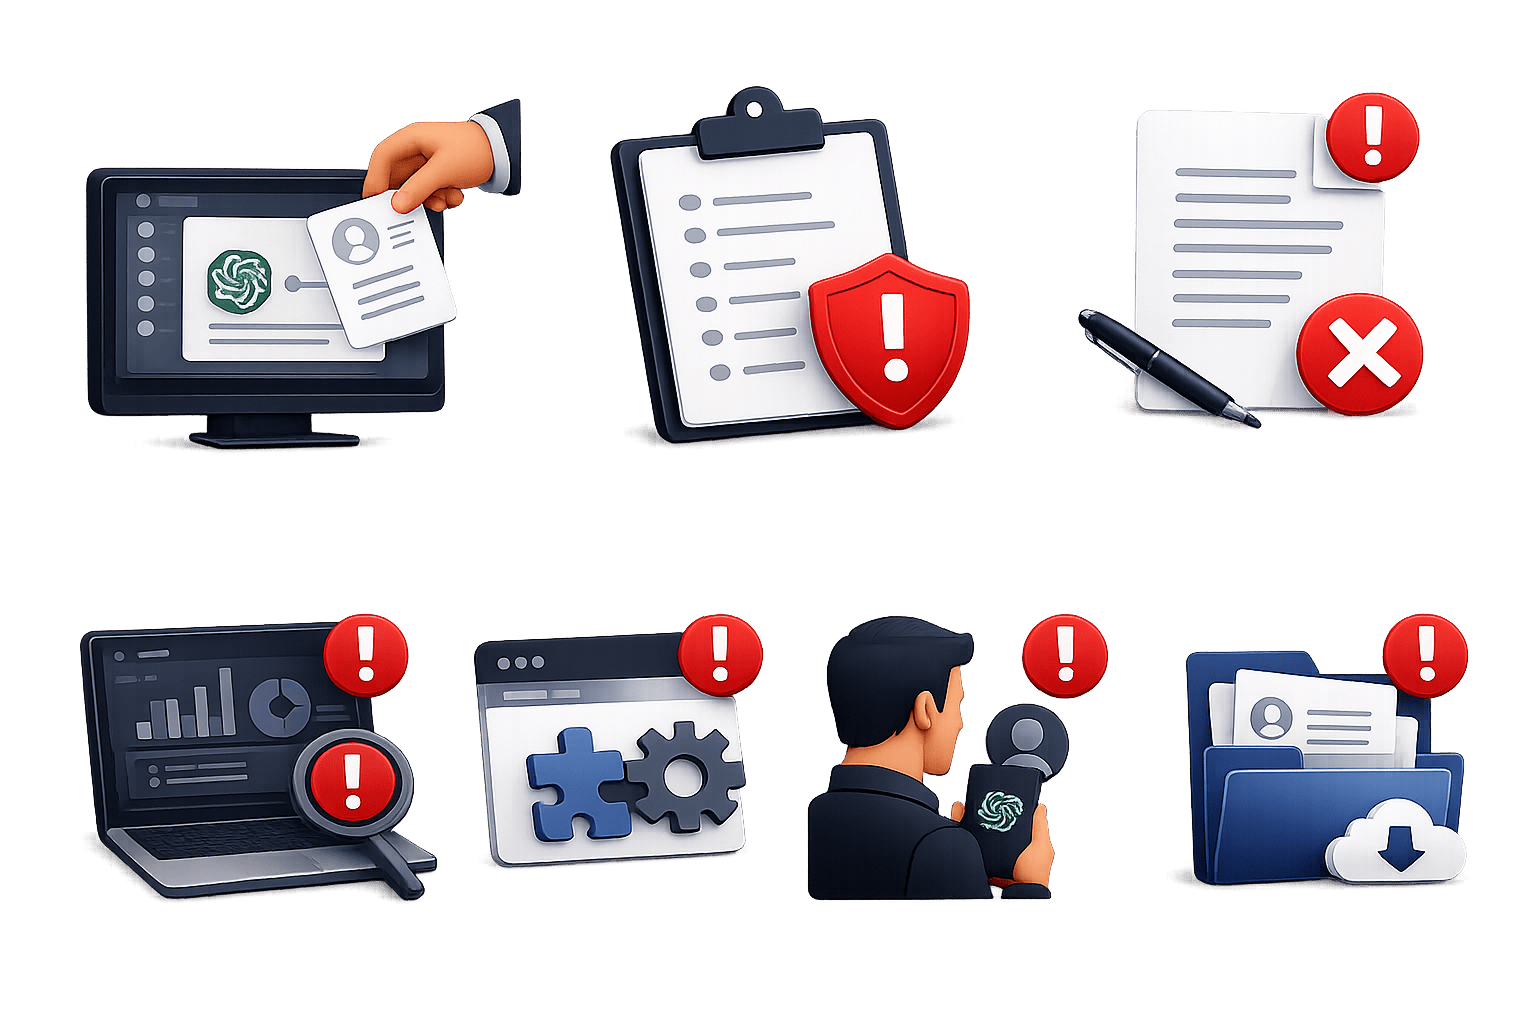
Співробітники вклеюють записки з сайту CRM у ChatGPT
Відсутність письмових правил використання веб-сайту AI
Відсутність угоди про захист даних (DPA) з постачальниками послуг « AI »
Журнали аудиту відсутні
Невідомі плагіни для браузера
Торгові представники користуються особистими обліковими записами на сайті AI
Відсутність обмежень на CRM : створити зображення, але без тексту
Хочете інтегрувати « AI » у « CRM » — не втрачаючи контролю над даними клієнтів?
OpenAI та підхід « AI-Platform»: можливості та що слід знати
OpenAI — це інша філософія. Тут основна увага приділяється потужності генеративної моделі « AI » (GPT) — GPT-4 та новіші моделі забезпечують такий рівень генерації, аналізу та синтезу тексту, який на сьогодні не має рівних за широтою застосування.
Саме тому інтеграції « OpenAI »API — або просто ChatGPT у браузері — стали настільки поширеними в корпоративному середовищі. Це швидко, доступно і дає миттєві результати.
Однак перед тим, як почати передавати через неї бізнес-дані, варто з’ясувати кілька моментів.
ChatGPT (веб-версія) та сервіс « API » працюють за різними умовами. Коли співробітники користуються сервісом ChatGPT через безкоштовний обліковий запис або обліковий запис Plus у браузері, сервіс OpenAI може за замовчуванням використовувати ці розмови для вдосконалення своїх моделей. Цю функцію можна вимкнути в налаштуваннях, але за замовчуванням вона увімкнена, і більшість користувачів про це не знають.
API — це інший випадок. При прямому доступі до OpenAI через API за замовчуванням моделі не навчаються на даних, які ви надсилаєте. Однак це стосується лише прямого використання API . Якщо ви використовуєте сторонній інструмент, який «під капотом» працює на OpenAI , умови залежать від налаштувань цього інструменту — він може як застосовувати ті самі заходи захисту, так і не застосовувати їх.
Зберігання даних. « OpenAI » за замовчуванням зберігає дані, надіслані через API , протягом 30 днів з метою моніторингу безпеки та виявлення зловживань, після чого вони видаляються. Щодо ChatGPT, термін зберігання залежить від того, чи увімкнено збереження історії розмов.
Внутрішній доступ. Як і будь-який великий постачальник технологій, компанія « OpenAI » має внутрішні команди, які можуть отримувати доступ до певних даних — наприклад, для перевірки можливих порушень правил. Це стандартна практика в галузі, але про це варто пам’ятати під час передачі конфіденційної ділової інформації через систему.
План «Enterprise». « OpenAI » пропонує умови плану «Enterprise», що передбачають більш надійні гарантії конфіденційності, відмову від навчання моделей на даних клієнтів та можливість підписання угоди про обробку даних (DPA). Якщо ваша компанія серйозно розглядає можливість використання « OpenAI » у бізнес-цілях, саме план «Enterprise» є тим, з чого насправді починається реальна розмова про безпеку даних.
Справа не в тому, що « OpenAI » — це небезпечний варіант або погана компанія. Справа в тому, що функціональні можливості та контроль над даними — це різні аспекти, і компроміс між ними — це те, що кожна компанія має оцінювати обдумано, а не автоматично.
Реальні ризики: що насправді може піти не так
Давайте розглянемо конкретні приклади. Ось ті ситуації, в яких відсутність чіткої політики щодо « AI » створює реальні проблеми.
B2B SaaS та агентства
Менеджер з продажу готує пропозицію для корпоративного клієнта. Він вводить деталі угоди на сайті ChatGPT — бюджет, технічні вимоги, імена осіб, що приймають рішення, терміни. За лічені секунди він отримує чітко структуровану пропозицію.
Проблема полягає в тому, що ці дані, ймовірно, підпадають під дію угоди про нерозголошення (NDA) або, як мінімум, є конфіденційними з точки зору конкуренції. Якщо конкурент отримає доступ до подібної інформації, він дізнається про вашу структуру ціноутворення, ваших клієнтів та ваш портфель потенційних клієнтів. Цей ризик не є гіпотетичним — він залежить від того, як дані обробляються та зберігаються на іншому боці.
Охорона здоров'я
Медична клініка використовує AI для автоматичного формування звітів про візити або обробки відповідей у чаті підтримки. Якщо ці запити містять дані про пацієнтів — навіть без імен, а лише симптоми plus та ідентифікаційний номер — це може становити порушення Закону про захист медичної інформації ( HIPAA ) у США або Загального регламенту про захист даних ( GDPR ) у Європі. Регулюючі органи не приймають пояснення «ми не усвідомлювали» як аргумент на захист.
Фінтех
Аналітик передає дані про фінансові операції або записи KYC до системи « AI » для аналізу закономірностей. Ці дані перебувають під суворим регуляторним наглядом. Питання полягає не лише в тому, чи зберігає їх система « AI », а в тому, чи має ваш постачальник сертифікати та підписані угоди, необхідні для обробки такої інформації взагалі.
Електронна комерція
Персональні дані клієнтів: адреси електронної пошти, адреси доставки, історія замовлень. Згідно з положеннями GDPR, ваша компанія є контролером даних. Якщо ви передаєте ці дані зовнішньому постачальнику послуг AI без укладення відповідної угоди про обробку даних (DPA) з цим постачальником, ви порушуєте законодавство — незалежно від того, чи дійсно відбувся якийсь «витік» даних.
«Тіньовий» AI — найпоширеніший ризик
Усі наведені вище сценарії можуть реалізуватися не через офіційні інтеграції, а через звичайні повсякденні дії окремих співробітників. Торговий представник, аналітик, співробітник служби підтримки — будь-хто з них може щодня передавати бізнес-дані до зовнішніх інструментів типу « AI », навіть не усвідомлюючи, що питання управління даними є актуальним.
Доки компанія не встановить чітких правил, ця ситуація триватиме безконтрольно.
Дотримання вимог: « GDPR », « HIPAA » та що вони насправді передбачають
Якщо ваша компанія веде діяльність у ЄС або співпрацює з клієнтами, що знаходяться на території ЄС, до вас застосовується Закон про захист даних ( GDPR ), незалежно від того, де розташована штаб-квартира вашої компанії.
Основні моменти, які слід розуміти в контексті « AI »:
Ви залишаєтеся контролером даних. Навіть у разі передачі даних до зовнішньої системи « AI » відповідальність за те, як вони обробляються, залишається за вами. Постачальник послуг « AI » стає обробником даних — і ви зобов’язані укласти з ним підписану угоду про обробку даних.
Угода про обробку даних (DPA) — це не просто паперова формальність. У ній має бути чітко визначено: які саме дані обробляються, з якою метою, як довго вони зберігаються, хто має до них доступ, як реагують на випадки витоку даних та де фізично розташовані сервери. Якщо постачальник не може або не хоче підписати DPA — це сигнал, до якого варто поставитися серйозно.
Транскордонна передача даних. Відповідно до Загального регламенту про захист даних ( GDPR), передача персональних даних громадян ЄС до третіх країн — зокрема до США — допускається лише за певних умов. Компанія « OpenAI », як американська компанія, має відповідні механізми (стандартні договірні умови), але їх наявність потрібно перевіряти, а не просто припускати.
HIPAA. Щодо системи охорони здоров’я США, вимога є чіткою: будь-який постачальник послуг, який обробляє захищену медичну інформацію (PHI), повинен підписати угоду про ділове партнерство (BAA). Якщо немає BAA, то немає відповідності вимогам закону «Про перенесення та відповідальність у сфері медичного страхування» ( HIPAA ). Крапка.
Перелік питань: що слід перевірити перед будь-якою інтеграцією з сервісом « AI »
Незалежно від того, який інструмент для аналізу даних ( AI ) ви розглядаєте — вбудований у вашу платформу для аналізу даних ( CRM ) чи зовнішній — ось які питання слід задати, перш ніж підключити його до бізнес-даних.
Про зберігання даних
Де фізично зберігаються дані (місцезнаходження центру обробки даних, країна)?
Як довго постачальник зберігає дані після їх обробки?
Чи існує процедура подання запиту на видалення?
Що відбувається з даними після закінчення терміну дії договору?
Про навчання моделей
Чи використовуються мої дані для навчання моделей AI ?
Чи можна цю функцію вимкнути — і як саме це зробити?
Це стосується всіх продуктів цього постачальника чи лише певних тарифних планів?
Про доступ та безпеку
Хто в організації постачальника має доступ до моїх даних?
За яких обставин продавець може переглядати мої запити або дані?
Які сертифікати безпеки має постачальник (SOC 2, ISO 27001)?
Як відбувається процес повідомлення про витік даних?
Щодо дотримання вимог
Чи підпише постачальник угоду про обробку даних?
Чи мають вони механізми передачі даних, що відповідають вимогам « GDPR » (наприклад, стандартні договірні умови)?
Щодо сфери охорони здоров’я: чи підпишуть вони угоду про співпрацю з медичними установами?
Про особливості інтеграції
Які дані передаються на сайт AI при кожному запиті — і чи можна обмежити обсяг цих даних?
Чи можна контролювати, які поля з CRM надходять до AI , а які — ні?
Чи є журнали аудиту, в яких зазначено, хто, які дані та коли надіслав на адресу AI?
Якщо на більшість із цих питань немає чітких відповідей у відкритій документації постачальника — або його служба підтримки не може на них відповісти — це є достатньою причиною, щоб призупинити процес.
Не знаєте, якими інструментами « AI » вже користується ваша команда?
CRMOZ допомагати компаніям проводити аудит робочих процесів CRM + AI , виявляти ризики витоку даних та розробляти процеси, що відповідають вимогам AI , у системі Zoho CRM.